
エラーコード: ssl_error_rx_record_too_long を解決するにはどうすればいいですか?
ウェブサイトを閲覧中にエラーメッセージが表示された場合 「ssl_error_rx_record_too_long」 は、混乱を招き、イライラさせる原因となります。このエラーは通常Firefoxで表示され、ブラウザとサーバー間のSSL/TLSハンドシェイク中に発生したエラーを示します。簡単に言うと、ブラウザは安全なレスポンス(暗号化されたレスポンス)を期待していたものの、サーバー側の設定ミスやネットワークの干渉などにより、異なるレスポンスを受け取ったことを意味します。
この記事では、エラーの意味、エラーが発生する理由、そして最も重要なエラーの修正方法について説明します。
1. ssl_error_rx_record_too_long とは何ですか?
エラー ssl_error_rx_record_too_long これは、Web ブラウザとサーバー間の安全な接続を確立するために使用されるテクノロジである、Secure Socket Layer (SSL) 暗号化に関連付けられています。
Firefox で ssl_error_rx_record_too_long コードが表示される場合、通常は次のことを意味します。
- ブラウザは安全な HTTPS 接続を確立しようとしました。
- SSL/TLS ハンドシェイク中に予期しない応答または不正な応答を受信しました。
- 応答として、ブラウザはデータを保護するために接続を停止しました。
Firefox に表示される一般的なエラー メッセージ:
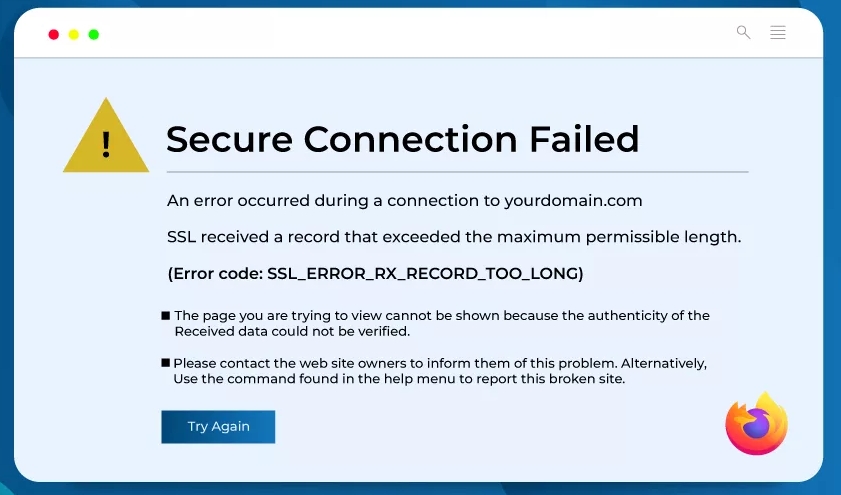
2. ssl_error_rx_record_too_longの一般的な原因
- サーバーの設定ミス
最も一般的な原因は、Webサーバーの設定ミスです。サーバーがポート443でHTTPSではなくHTTPを使用しているか、SSL/TLSが正しく設定されていない可能性があります。 - ポート構成が間違っています
HTTPS はポート 443 で実行する必要があります。サーバーがポート 443 で HTTP コンテンツを提供するように構成されている場合、ハンドシェイク中にブラウザが混乱します。 - 信頼できない、または自己署名の SSL 証明書
ウェブサイトが不適切に署名された証明書を使用している場合、または証明書をまったく使用していない場合、このエラーが発生する可能性があります。 - 古いブラウザ
場合によっては、古いバージョンのブラウザでは最新の TLS プロトコルが適切にサポートされないことがあります。 - ファイアウォールまたはプロキシの干渉
一部のファイアウォールまたはプロキシは SSL トラフィックを改ざんし、レコードが不完全または不正な形式になる可能性があります。
3. エラー コード ssl_error_rx_record_too_long を修正するにはどうすればよいでしょうか?
3.1 ウェブサイトの確認(クライアント側チェック)
このエラーに遭遇した訪問者の場合:
- 別のブラウザを試す: 同じサイトをChromeまたはEdgeで開いてみてください。そこでも問題なく表示される場合は、Firefox固有の問題です。
- キャッシュとCookieをクリアする: Firefox の設定にアクセスし、「プライバシーとセキュリティ」に進み、「Cookie とサイトデータ」セクションのすべてのデータを消去します。
- プロキシ設定を無効にする(存在する場合): Firefox の設定メニューから、一般 > ネットワーク設定 > 設定に移動し、「プロキシなし」または「システムのプロキシ設定を使用する」を選択して、「OK」をクリックして保存します。
- サードパーティの拡張機能をオフにする: 特に、VPN、プロキシ、または HTTPS フィルタリングに関連するもの。
- ウイルス対策の SSL スキャンを一時的に無効にする: ウイルス対策ソフトウェアの設定に移動し、HTTPS スキャン機能を無効にして解決策をテストします。
3.2 ウェブサイトの所有者または管理者向け
このエラーが発生する場合 独自のサーバー 問題は設定ミスによるものと考えられます。以下の手順に従ってください。
A. ポート443でHTTPSが設定されていることを確認する
サーバーがポート 443 で HTTPS 接続を受け入れ、SSL が正しく設定されていることを確認します。
例えば、
アパッチ
:
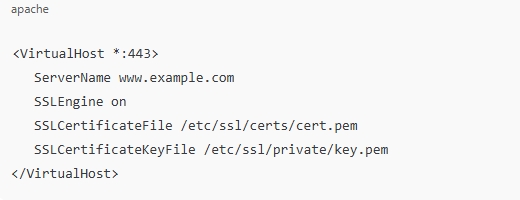
以下を確認してください:
- 正しいポート (443) が使用されます。
- SSLが有効になっています(
SSLEngine on)。 - 証明書およびキー ファイルへのパスは有効です。
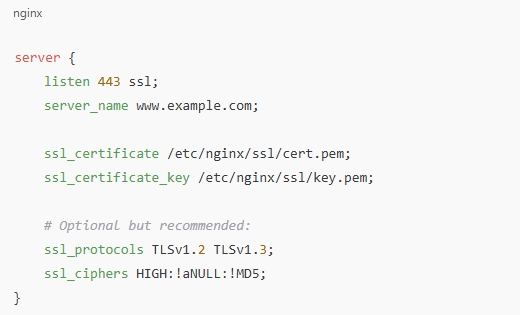
のために
エングス
正しいサーバー ブロックは次のようになります。
B. 有効なSSL証明書をインストールする
Let's Encrypt、Sectigo、DigiCert などの認定 CA によって適切に署名された SSL 証明書を使用します。
Let's Encrypt 経由で無料の HTTPS 証明書をインストールするには、次の手順に従ってください。
sudo apt install certbot python3-certbot-nginx
sudo certbot –nginx
Certbot は有効な証明書を使用して Nginx/Apache サーバーを自動的に構成します。
C. Webサーバーを再起動する
設定を変更した後、または新しい証明書をインストールした後は、サーバーを再起動します。
Apacheの場合: sudo systemctl restart apache2
Nginxの場合: sudo systemctl restart nginx
3.3 高度な修正とヒント
A. オンラインSSLチェッカーを使用する
次のようなツールを使用します。
- SSL Labs SSLテスト
- なぜ南京錠がないのか
これらは、証明書が信頼されているか、期限が切れているか、または誤って構成されているかを診断するのに役立ちます。
B. ポート443にHTTPがないことを確認する
サーバーがポート 443 でプレーンテキスト HTTP で応答した場合、ブラウザはこれを不正な SSL レコードとして認識します。
使用
curl
テストするには: curl -v https://yourdomain.com
C. ファイアウォールまたはロードバランサーの構成を確認する
ロードバランサーまたはプロキシ (HAProxy や Cloudflare など) を使用している場合は、HTTPS を適切に処理するか、SSL トラフィックをオリジン サーバーに渡すように構成されていることを確認してください。
HAProxy の構成に、ポート 443 での正しい SSL バインディングのための bind *:443 ssl crt /etc/ssl/private/mycert.pem が含まれていることを確認します。
4. 結論
その ssl_error_rx_record_too_long このエラーは、SSL/TLS接続に何らかの問題があることを示すシグナルです。通常はサーバー側の設定に問題があります。一般ユーザーでもウェブサイト管理者でも、この記事で説明する手順は問題を特定し解決するのに役立ちます。
サイトを訪問するだけの場合は、別のブラウザを試すか、拡張機能を無効にするか、ネットワークを確認してください。サイトを管理している場合は、SSL証明書とウェブサーバーの設定を再確認し、ポート443がHTTPS用に正しく設定されていることを確認してください。
SSL/TLS の仕組みを理解し、適切に実装することで、このエラーを防ぎ、ユーザーに安全で安心なブラウジング体験を提供できます。


